
Wearable e dati biometrici: facciamo alcune considerazioni su cosa significa controllo dei dati, portabilità, integrazioni e tutele GDPR.
Contenuti Articolo
- Che tipo di dati raccolgono questi dispositivi (e perché sono sensibili)
- Portabilità e integrazioni: dove l’utente può perdere controllo (o chiarezza)
- Il GDPR come cornice (senza consulenza legale)
- Cosa controllare prima di scegliere (checklist minima)
- Oltre la proprietà: il valore pratico del controllo
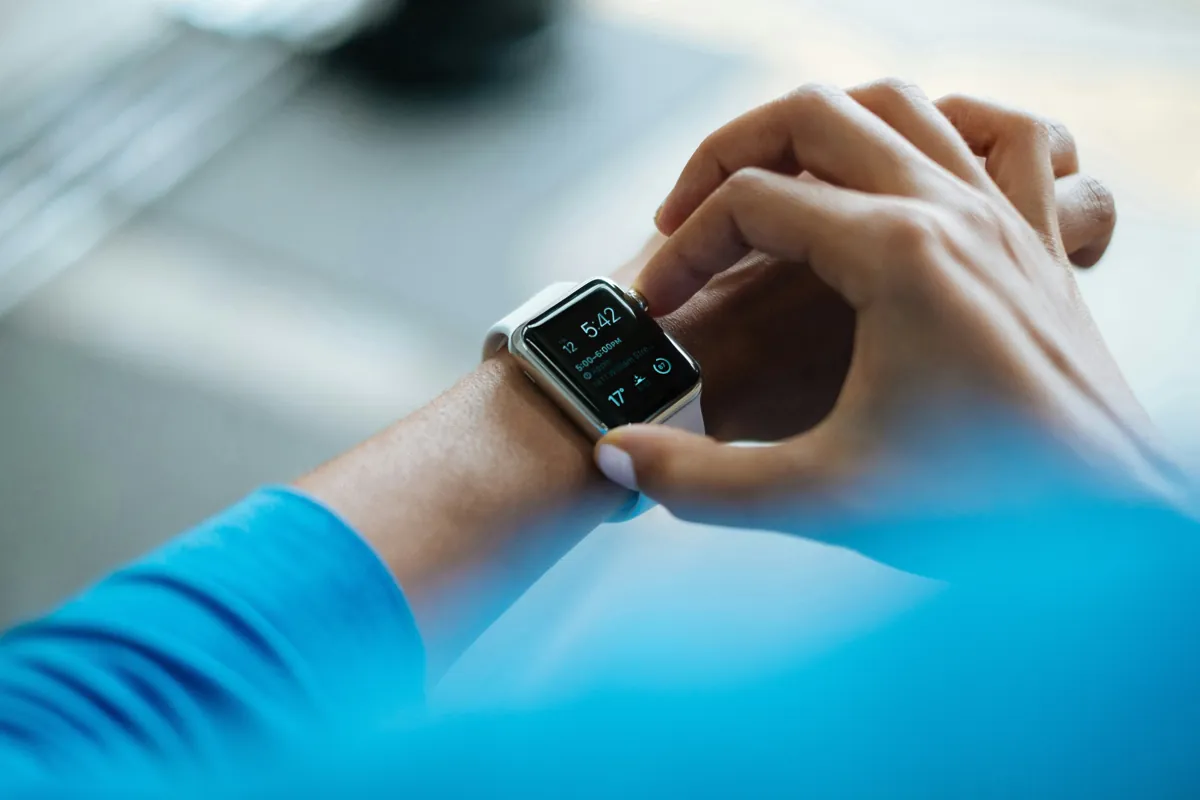
I wearable per fitness e benessere raccolgono ogni giorno molti dati biometrici: HRV, sonno, recupero, stress. Dispositivi moderni come prodotti Garmin / Polar, Oura con i suoi anelli smart, sono diventati strumenti quotidiani, ma la domanda resta: chi controlla davvero questi dati? Un articolo di Onda Musicale (fonte originale: qui) ha riportato il tema al centro del dibattito, collegandolo anche alle tutele del GDPR. Qui proviamo a chiarire cosa si intende, in pratica, per “proprietà dei dati” e quali aspetti valutare prima di scegliere un ecosistema.
Che tipo di dati raccolgono questi dispositivi (e perché sono sensibili)
I wearable moderni non contano solo i passi. Misurano parametri come variabilità della frequenza cardiaca (HRV), frequenza cardiaca a riposo e fasi del sonno. Alcuni stimano anche ossigenazione, stress o recupero.
Queste informazioni possono rientrare nei dati biometrici e, in molti casi, nei dati relativi alla salute. In questo scenario, il GDPR li tratta come “categorie particolari di dati personali”, con tutele più elevate. Per questo, non conta solo cosa viene misurato, ma anche chi può accedere, elaborare o condividere quei dati.

Portabilità e integrazioni: dove l’utente può perdere controllo (o chiarezza)
Un punto spesso sottovalutato è la portabilità dei dati, insieme alle integrazioni tra piattaforme. Molti utenti collegano il wearable a servizi terzi per analizzare l’allenamento, ad esempio TrainingPeaks.
Inoltre, una guida di un coach sportivo segnala un problema pratico: se più dispositivi (per esempio Garmin e Whoop) inviano metriche simili alla stessa piattaforma, possono comparire duplicazioni o incongruenze. Di conseguenza, viene spesso consigliato di scegliere una sola fonte per parametri come HRV o frequenza cardiaca a riposo.
Questo esempio aiuta a capire che il controllo dipende anche dall’ecosistema di app. Quindi diventano importanti: export in formati standard, revoca degli accessi e possibilità di cambiare piattaforma senza perdere lo storico.
Il GDPR come cornice (senza consulenza legale)
Il GDPR fornisce una cornice chiara sui diritti dell’interessato, cioè l’utente. Le aziende che raccolgono dati personali agiscono come titolari del trattamento e devono rispettare principi come trasparenza, finalità e sicurezza.
In teoria, l’utente può chiedere accesso ai propri dati, portabilità in un formato leggibile e cancellazione. Tuttavia, l’esperienza concreta dipende da come le app implementano export, gestione dei consensi e strumenti di consultazione.
Per questo, al momento della scelta conviene verificare direttamente nelle impostazioni e nelle privacy policy quali opzioni siano disponibili. Per casi specifici, è opportuno rivolgersi a fonti ufficiali o a un consulente: qui non forniamo consulenza legale.
Cosa controllare prima di scegliere (checklist minima)
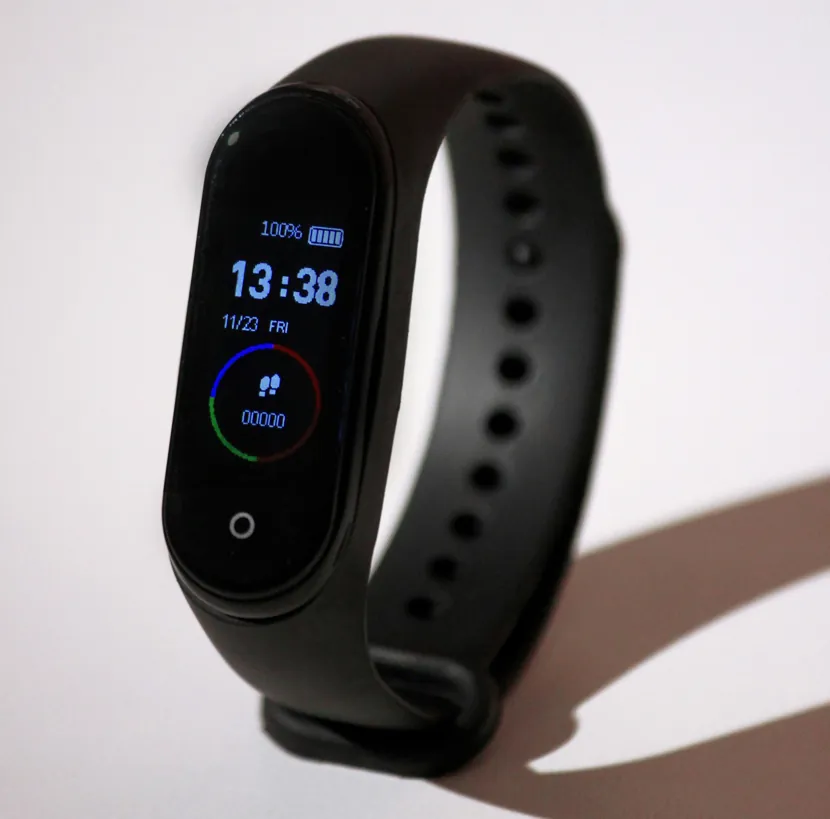
Prima di investire in un wearable, conviene partire da domande semplici. È possibile esportare i dati (per esempio in CSV, JSON o FIT)? È facile revocare l’accesso a servizi terzi?
Inoltre, vale la pena verificare se esistono integrazioni native con le app che già usi. E quanto è semplice accedere allo storico completo senza vincoli difficili da capire.
Non esistono risposte valide per tutti i brand, però questa checklist aiuta a evitare sorprese. La continuità dei dati è utile per i trend nel tempo: se cambi piattaforma e perdi contesto, alcune metriche diventano meno informative.
Oltre la proprietà: il valore pratico del controllo
La “proprietà dei dati” è anche una questione di linguaggio. I dati personali non sono un bene materiale: contano i diritti di controllo, uso e protezione.
In pratica, ciò che fa la differenza è poter decidere chi accede ai dati, per quanto tempo e con quale finalità. Allo stesso tempo, pesano trasparenza dell’azienda, facilità nel gestire i consensi e possibilità di portare i dati altrove.
Un consiglio prudente è controllare subito impostazioni privacy ed export, prima di accumulare mesi o anni di storico. Così, se vorrai cambiare ecosistema, avrai più margine e meno rischio di lock-in.

Discussione
Stiamo preparando uno spazio discussione dedicato per raccogliere domande, opinioni ed esperienze reali sui prodotti.